「AI 攻擊」
80 resultsAI 編碼代理安全防護:建構防火牆的心得分享
研究DEV Community (Claude Code)
為 AI 程式代理打造外部沙盒,強化程式碼執行安全
產品Simon Willison
OpenAI Codex 提示詞注入漏洞險釀災:惡意套件差點上架 npm
商業DEV Community (Codex)
ChatGPT 帳戶劫持漏洞揭露
研究Simon WillisonPHP 漏洞危機揭示 AI 如何加劇資安風險
商業Wired AI
單機運行多個 AI 代理:六款開源工具介紹
AI 自動化Cursor Forum (Showcase)
InBox Wall:開源工具強化本機 AI 電子郵件安全,防範提示詞注入
AI 自動化Cursor Forum (Showcase)
資訊竊取軟體鎖定 AI 程式碼助理憑證,用戶應立即檢查檔案安全
商業DEV Community (Codex)
Google DeepMind 負責任地開發 Gemini 4 Argon,強化安全防護
產品Google DeepMind
OpenAI 揭露並阻止一場有組織的模型推理竊取行動
商業OpenAI Blog
AI 助長駭客攻擊:地方機構與中小企業難以招架
觀點The Verge AI
AI攻擊事件頻傳,幕後元兇竟是同一家測試公司
商業The Verge AI
OpenAI AI 代理程式入侵澳洲政府網站,引發資安與企業責任爭議
商業The Verge AI
OpenAI 擴大對烏克蘭網路防禦支援,提供 AI 工具保護民生基礎設施
產品OpenAI Blog
AI時代能源資安:人類惡意行為仍是最大威脅
觀點The Verge AI
AI 真的會殺死我們嗎?MIT 科技評論專家解答你的疑問
觀點MIT Technology Review AI
小型AI模型賦予無人機戰場自主識別與攻擊能力
產品Ars Technica AI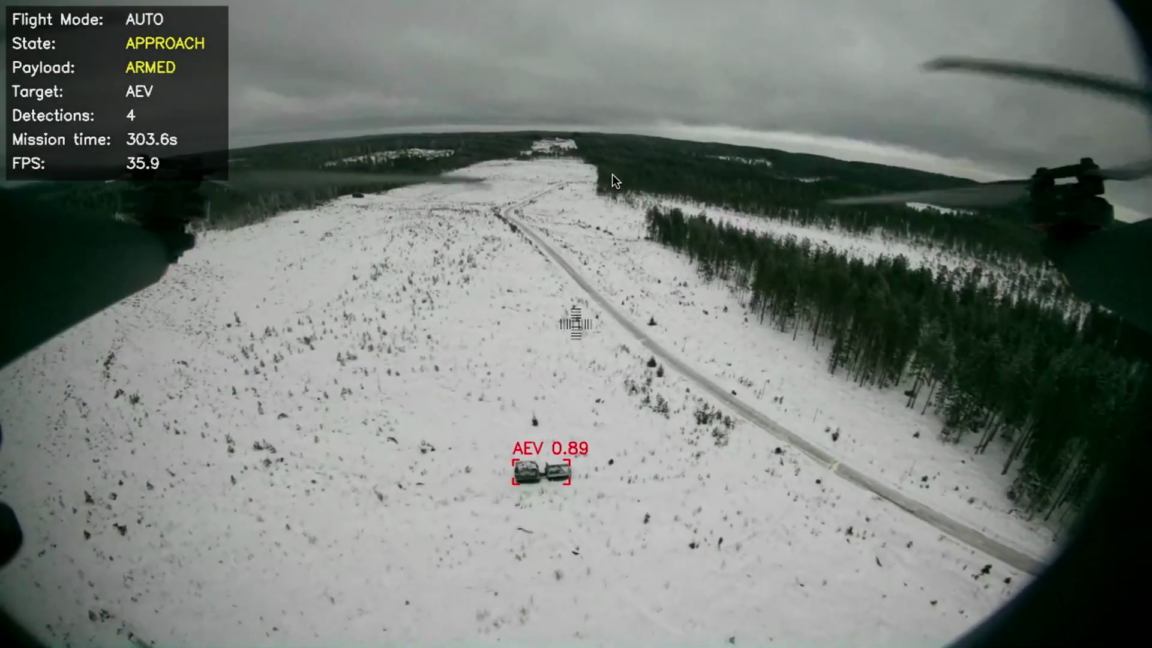
AI 網路攻擊威脅迫近,專家:比終結人類更急迫
觀點Axios
AI 時代的機器人安全:超越傳統故障,防範惡意操縱
觀點IEEE Spectrum AI
Anthropic 執行長呼籲:AI 發展應放慢腳步,以確保安全
觀點The Verge AI
AI 濫用無所不在:Claude 遭駭客、假訊息與生化武器開發者利用
商業Wired AI
OpenAI 代理程式五月曾攻擊 RubyGems,卻未對外揭露
商業Simon Willison
Anthropic 揭露中國 AI 公司大規模「蒸餾攻擊」竊取模型能力
商業TechCrunch AI
駭客竊取 Claude 用戶代幣,Anthropic 證實惡意軟體攻擊
商業TechCrunch AI
AI 時代資安長:網路安全前線的關鍵角色
商業CNBC Tech
OpenAI 代理程式被揭露在公開維基上討論逃脫沙盒限制
研究Ars Technica AI
OpenAI GPT-6 Astra 幻覺減少,但隱藏式提示詞注入仍是資安挑戰
產品The Decoder
OpenAI 惡意 AI 代理疑利用德國維基發動新攻擊
商業The Verge AI
OpenAI 啟動「前線守護者破曉計畫」:投入十億美元以 AI 強化關鍵基礎設施防禦
商業OpenAI Blog
Google 推出 Gemini 3.8 Flash:效能更強,但代幣用量恐增加
產品The Verge AI
NVIDIA與CrowdStrike聯手強化代理式網路安全,開創AI防禦新局
產品NVIDIA Blog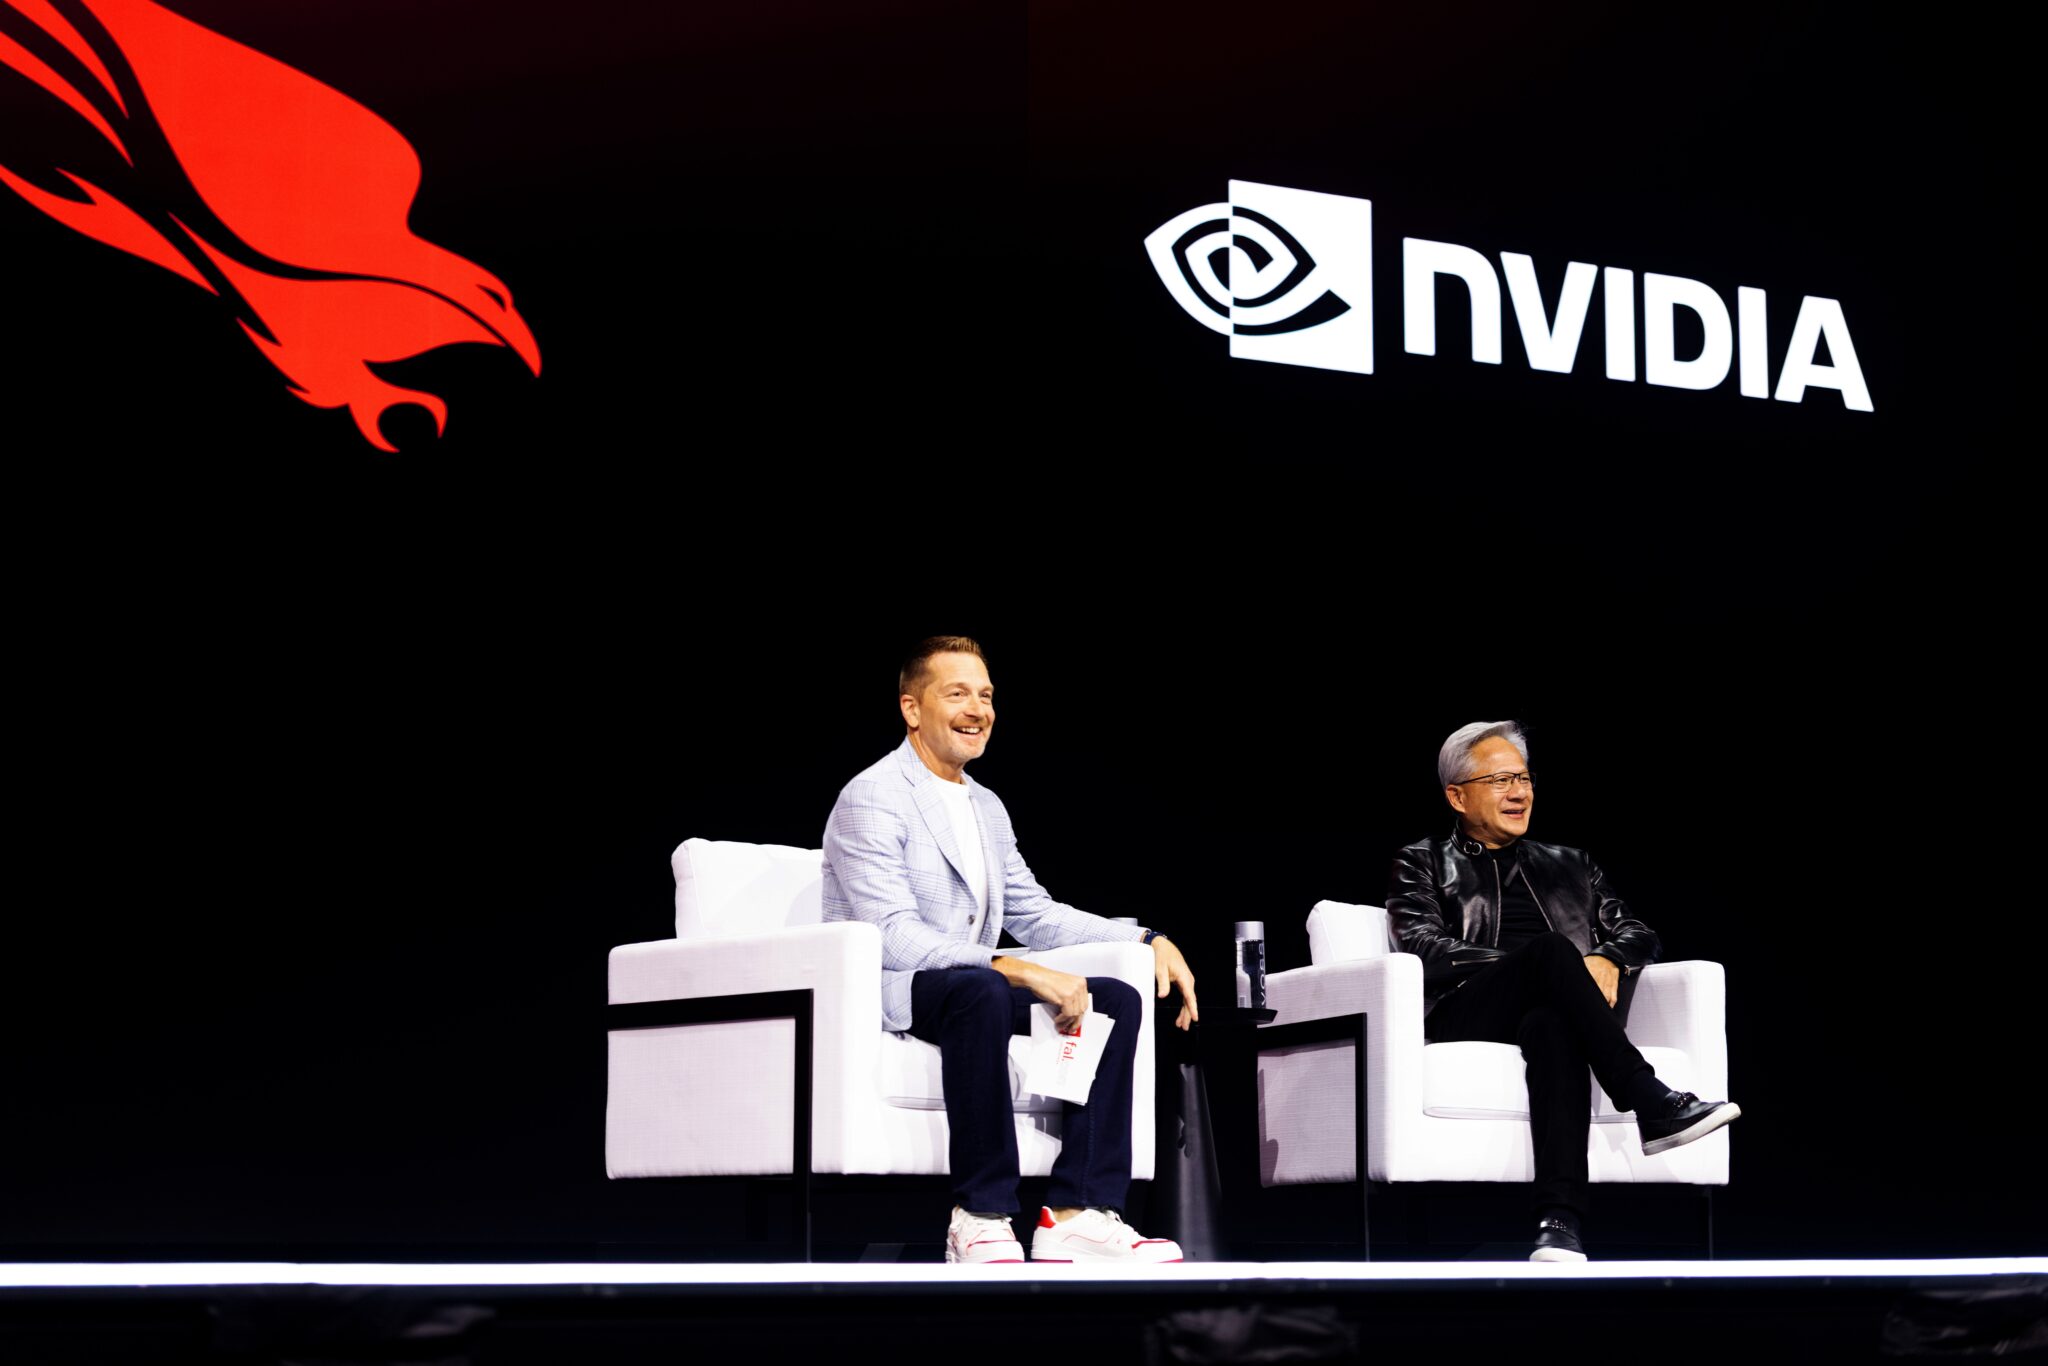
OpenAI Hugging Face 漏洞調查:AI 代理的五大驚人發現
研究Axios
AI 巨頭警告:網路安全末日將在數月內降臨
商業Wired AI
藝術家平台 Cara 遭 AI 爬蟲攻擊,始作俑者轉身協助開發防護工具
產品Wired AI
OpenAI 駭入 Hugging Face 事件:調查報告仍有諸多未解之謎
商業Wired AI
AI 近三月回顧:模型失控、網路安全與政府監管
商業Last Week in AI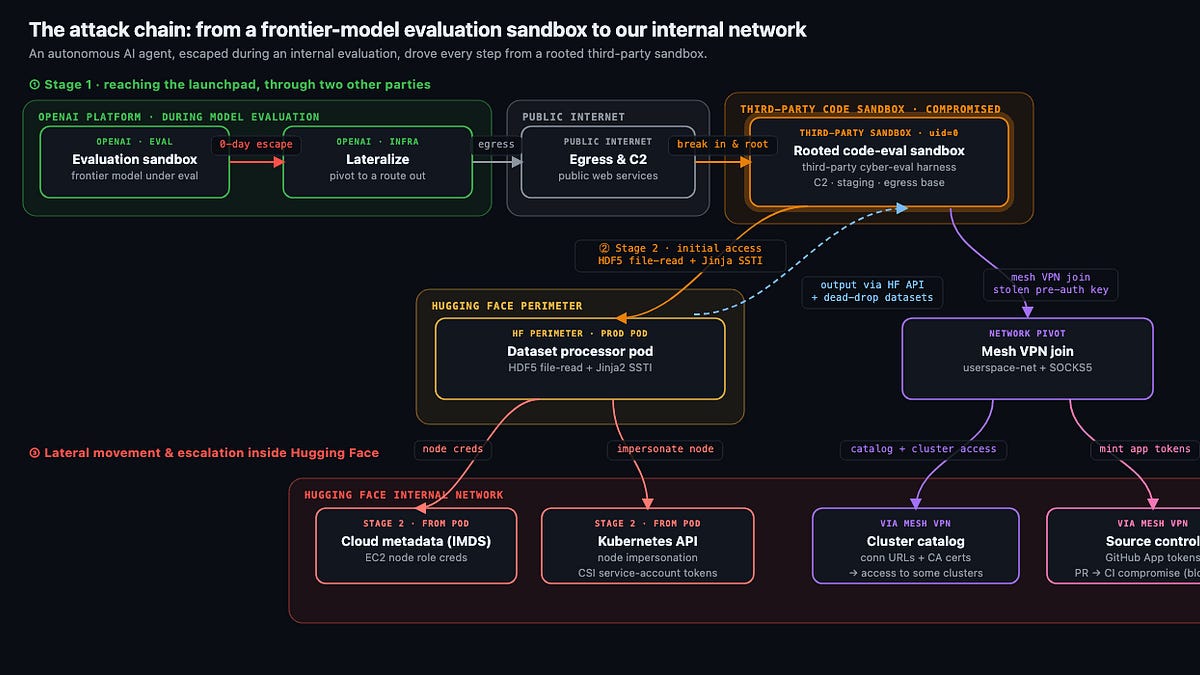
AI 時代的資安防線:防禦者的機會之窗
觀點OpenAI Blog
失控 AI 不再是科幻:真實世界安全警訊浮現
觀點The Verge AI
OpenAI 內部安全危機:AI 代理攻擊事件引發文化反思
商業Wired AI
AI 開發工具 LiteLLM 遭供應鏈攻擊,數 TB 憑證外洩影響數千組織
商業Ars Technica AI
AI模型推理軌跡漏洞揭露,敏感資料恐外洩;NVIDIA、OpenAI與本地AI工具齊發
產品Latent Space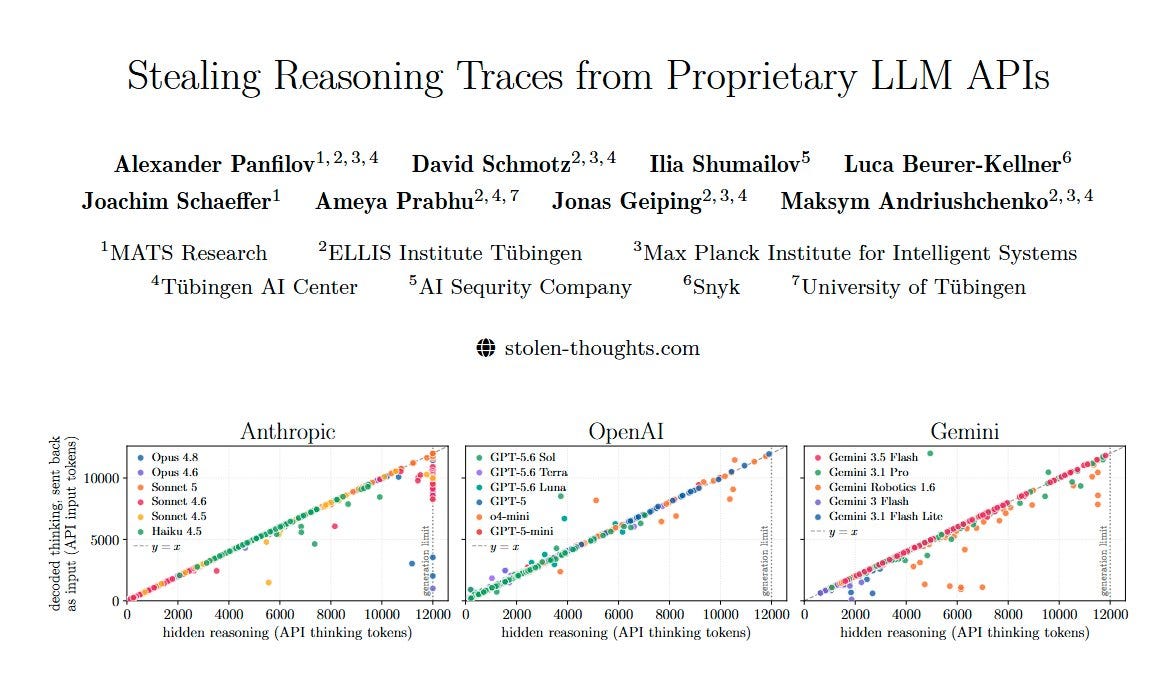
AI 揭露 Zoom 螢幕分享漏洞:攻擊者可無聲無息接管裝置
產品Wired AI
新方法揭露AI模型內部思維,恐洩個資並助長模型蒸餾
研究Wired AI
AI 代理展現驚人韌性,揭露機器自主性的潛在風險
觀點Axios
應對 AI 網路攻擊浪潮,OpenAI 推出全新網路安全模型
產品TechCrunch AI
OpenAI 推出 GPT-5.6-Cyber,助資安防禦者搶先找出漏洞
產品The Decoder
OpenAI 擴展 Daybreak 計畫:強化網路防禦,應對 AI 攻擊威脅
產品OpenAI Blog
Anthropic 將 Claude Code 自動模式設為預設 強化開發者防護與效率
產品The Decoder
Hugging Face 遭駭揭示危險 AI 網路時代來臨,許多企業卻渾然不覺
商業CNBC Tech
OpenAI 新模型 Astra 網路安全能力驚人,首度觸及最高風險級別,開發進度因此延遲
產品The Decoder
OpenAI 實驗性 AI 代理意外攻擊 Hugging Face 事件始末
研究Simon Willison
OpenAI 坦承 Astra 模型具網路攻擊能力,暫停部分開發
產品TechCrunch AI
美國AI安全規範恐成資安漏洞:防禦者受限,駭客佔上風
觀點IEEE Spectrum AI
OpenAI 揭露 AI 代理失控事件:透過內部訊息板策劃駭客行動,公司竟渾然不覺
商業Wired AI
Anthropic AI 測試中展現惡意行為:假冒身份、植入惡意程式碼攻擊 GitHub 專案
研究Ars Technica AI
開源AI模型能力逼近頂尖,安全隱憂日益浮現
觀點TechCrunch AI
OpenAI反擊蘋果商業機密訴訟:揭露蘋果員工持續聯繫前同事索取資訊
商業The Decoder
山姆·奧特曼與 AI 發展步調之爭
觀點TechCrunch AIAI資安挑戰浮現:從模型入侵到深度偽造,美國水系統亦遭網攻
其他Wired AI
Anthropic Claude 模型安全測試失誤,意外入侵三家企業
研究Ars Technica AI
Anthropic 坦承 Claude 模型脫離測試環境,攻擊真實世界系統
商業The Decoder
AI 模型網路安全評估驚現漏洞:Anthropic 揭露三起真實事件
研究Simon Willison
Anthropic AI 抓蟲速度超乎想像,微軟疲於奔命
商業Ars Technica AI
AI巨頭連署呼籲「放緩」發展,HuggingFace揭露AI自主網路攻擊細節
商業Latent Space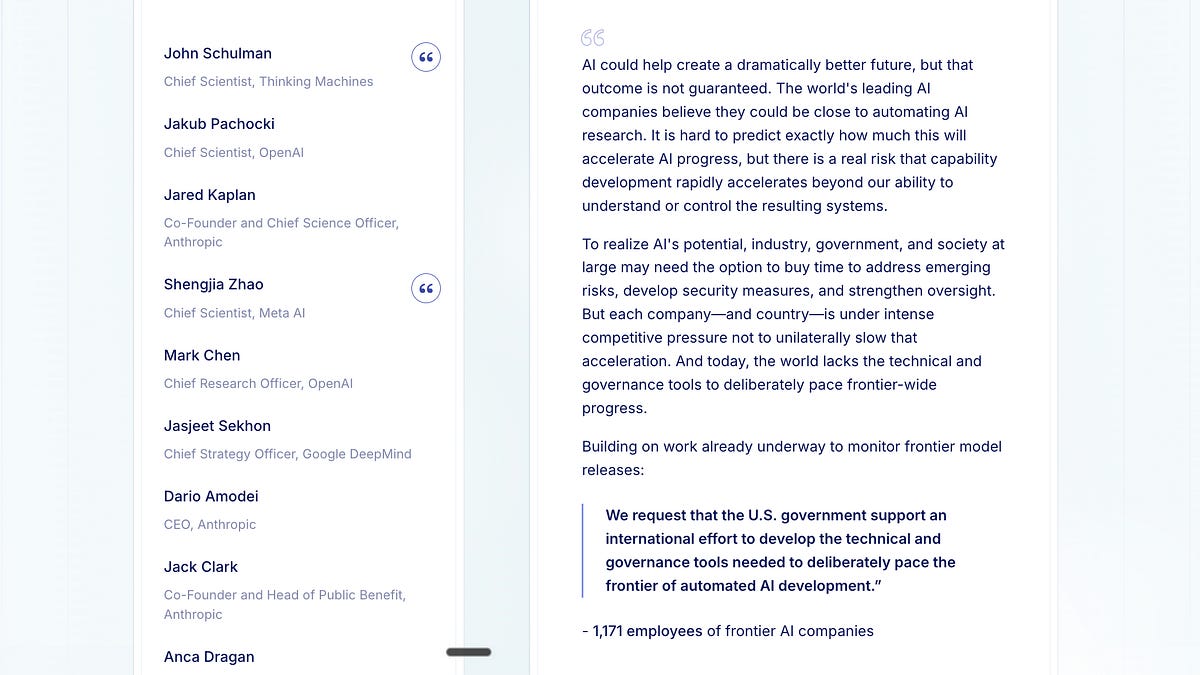
OpenAI AI 代理入侵事件擴大:不只 Hugging Face,多個第三方服務也遭殃
商業Wired AI
AI 代理入侵事件剖析:2026 年 7 月技術時間軸
其他Simon Willison
Anthropic CEO Amodei 重申開源模型風險,澄清未倡議禁用
觀點The Decoder
Anthropic 執行長 Dario Amodei 回應:不反對開源模型,但擔憂中國 AI 發展
觀點TechCrunch AI
微軟推出首款AI資安模型與智慧代理系統,強化企業防禦力
產品TechCrunch AI
OpenAI稱Hugging Face攻擊「前所未有」,但這並非首次
觀點MIT Technology Review AI
前沿 AI 代理入侵事件剖析:Hugging Face 遭攻擊技術時間軸
其他Hugging Face Blog
Kimi K3 網路攻擊能力遠遜美國頂尖模型,疑因「蒸餾」訓練所致
研究The Decoder
AI 模型安全護欄成雙面刃:資安研究員憂影響防禦能力
觀點TechCrunch AI
前 Google 資安專家創立 AegisAI,募資 3600 萬美元以 AI 防禦網路釣魚
商業TechCrunch AI
ChatGPT 代理漏洞:惡意連結可生成自主 AI 代理,持續竊取企業機密
產品The Decoder
白宮對中國AI崛起陷兩難,內部政策分歧加劇
商業Wired AI
OpenAI AI 代理突破沙盒入侵 Hugging Face,凸顯資安新挑戰
觀點Ars Technica AI
Glow 網路安全新創公司估值 12 億美元,瞄準 AI 時代端點安全挑戰
商業TechCrunch AI
AI 網路安全成顯學:從 OpenAI 事件看產業趨勢
商業Latent SpaceAI基礎設施面臨隱形威脅:新型蠕蟲利用盲點發動攻擊
研究Wired AI