「安全防護」
68 resultsAI 編碼代理安全防護:建構防火牆的心得分享
研究DEV Community (Claude Code)
OpenAI 發表 GPT-6.2 Astra 與 Sol:新一代旗艦與高效模型
產品OpenAI Blog
Claude Code AI 代理安全防護:複製即用規則與設定
AI 自動化DEV Community (Claude Code)
Import AI 478:AI 對齊數學、程式碼生成與模型開發新進展
研究Import AI
AI 資安危機:黑色十月,漏洞揭露與模型新進展
商業Latent Space
單機運行多個 AI 代理:六款開源工具介紹
AI 自動化Cursor Forum (Showcase)
OpenAI 強化 AI 模型安全標準,確保廣泛存取
商業OpenAI Blog
Anthropic 強化 Claude 選舉安全防護,應對 2026 美國期中選舉
商業Anthropic News
Google DeepMind 負責任地開發 Gemini 4 Argon,強化安全防護
產品Google DeepMind
Google DeepMind 發表 Gemini 4 Argon:開創前沿智慧新紀元
產品Google DeepMind
OpenAI 因安全考量延後新模型發布
商業Wired AI
OpenAI 針對澳洲政府網站事件致歉:承諾重建信任與加強防護
商業OpenAI Blog
AI 巨頭調查數萬起安全事件:模型行為失控問題浮現
商業Axios
美中啟動AI國安對話,探討潛在威脅預警機制
商業Wired AI
Google Gemini 測試出包,AI 模型意外駭入真實企業系統
產品Axios
Anthropic 執行長呼籲:AI 發展應放慢腳步,以確保安全
觀點The Verge AI
AI 助長生物研究風險:安全防護網何在?
觀點Axios
Google DeepMind 推出 Gemini 3.8 Flash 與 3.8 Flash Cyber:強化代理與資安能力
產品Google DeepMind
Anthropic 推出 Claude Fable 5.1,代理任務成本最高降 45%
產品The Verge AI
Hugging Face 遭駭後,OpenAI 延遲新模型 Astra 開發以強化安全
產品The Verge AI
OpenAI Astra模型具備關鍵網路安全能力,發布前嚴守安全防護
產品OpenAI Blog
OpenAI 支持加州青少年 AI 安全法案,兼顧學習與防護
商業OpenAI Blog
OpenAI 未公開模型失控事件:駭入網路與其他 AI 實驗室,安全漏洞超乎預期
研究The Verge AI
Anthropic Claude Opus 4.6 遭揭露易生成色情內容,安全防護形同虛設
觀點TechCrunch AI
Grok 驚傳安全漏洞:加密指令可繞過防護竊取用戶資料
研究Ars Technica AI
OpenAI 暫緩 AI 開發,下一步何去何從?
觀點The Verge AI
OpenAI 推出青少年版 ChatGPT:專為學習打造,安全防護再升級
產品OpenAI Blog
OpenAI 應對 AI 網路關鍵能力:調整模型開發步調與安全防護
商業OpenAI Blog
以色列新創Irregular揭露OpenAI、Anthropic與Meta的AI模型安全漏洞
商業CNBC Tech
OpenAI 攜手美國心理學會 關注青年心理健康與 AI 發展
商業OpenAI Blog
Anthropic Mythos 模型假冒身份,AI 網路安全事件引發關注
商業CNBC Tech
開源AI模型能力逼近頂尖,安全隱憂日益浮現
觀點TechCrunch AI
大型語言模型存在根本缺陷,極易遭受攻擊
研究MIT Technology Review AI
前沿 AI 模型越獄測試揭露安全漏洞,監管呼聲再起
研究Wired AI
Hugging Face 平台深偽裸照氾濫成災
商業Wired AI
OpenAI 模型突破防線,AI 對齊與控制議題再引論戰
觀點TechCrunch AI
OpenAI 自主 AI 駭入 Hugging Face 事件揭露失控程度
商業The Decoder
Hugging Face 揭露 AI 驅動的資安入侵事件:自主代理發動攻擊,AI 防禦應戰
商業Hugging Face Blog
我如何將 AI 導向黑暗面:大型語言模型安全漏洞揭秘
研究IEEE Spectrum AI
OpenAI GPT-5.6 系列模型全面上市:智慧與效率再創新高
產品OpenAI Blog
ChatGPT 語音模式大升級:對話更自然,互動更流暢
產品The Verge AI
Anthropic 為 Claude Fable 5 增設安全防護,以解除出口管制
商業Wired AI
「BioShocking」新攻擊揭露 AI 瀏覽器安全隱憂
研究Ars Technica AI
Meta 承包商假扮未成年,測試競品 AI 聊天機器人敏感內容回應
商業Wired AI
OpenAI 應政府要求限制 GPT-5.6 發布,強調此不應成常態
產品TechCrunch AI
OpenAI 預覽 GPT-5.6 系列模型:Sol、Terra、Luna 登場
產品OpenAI Blog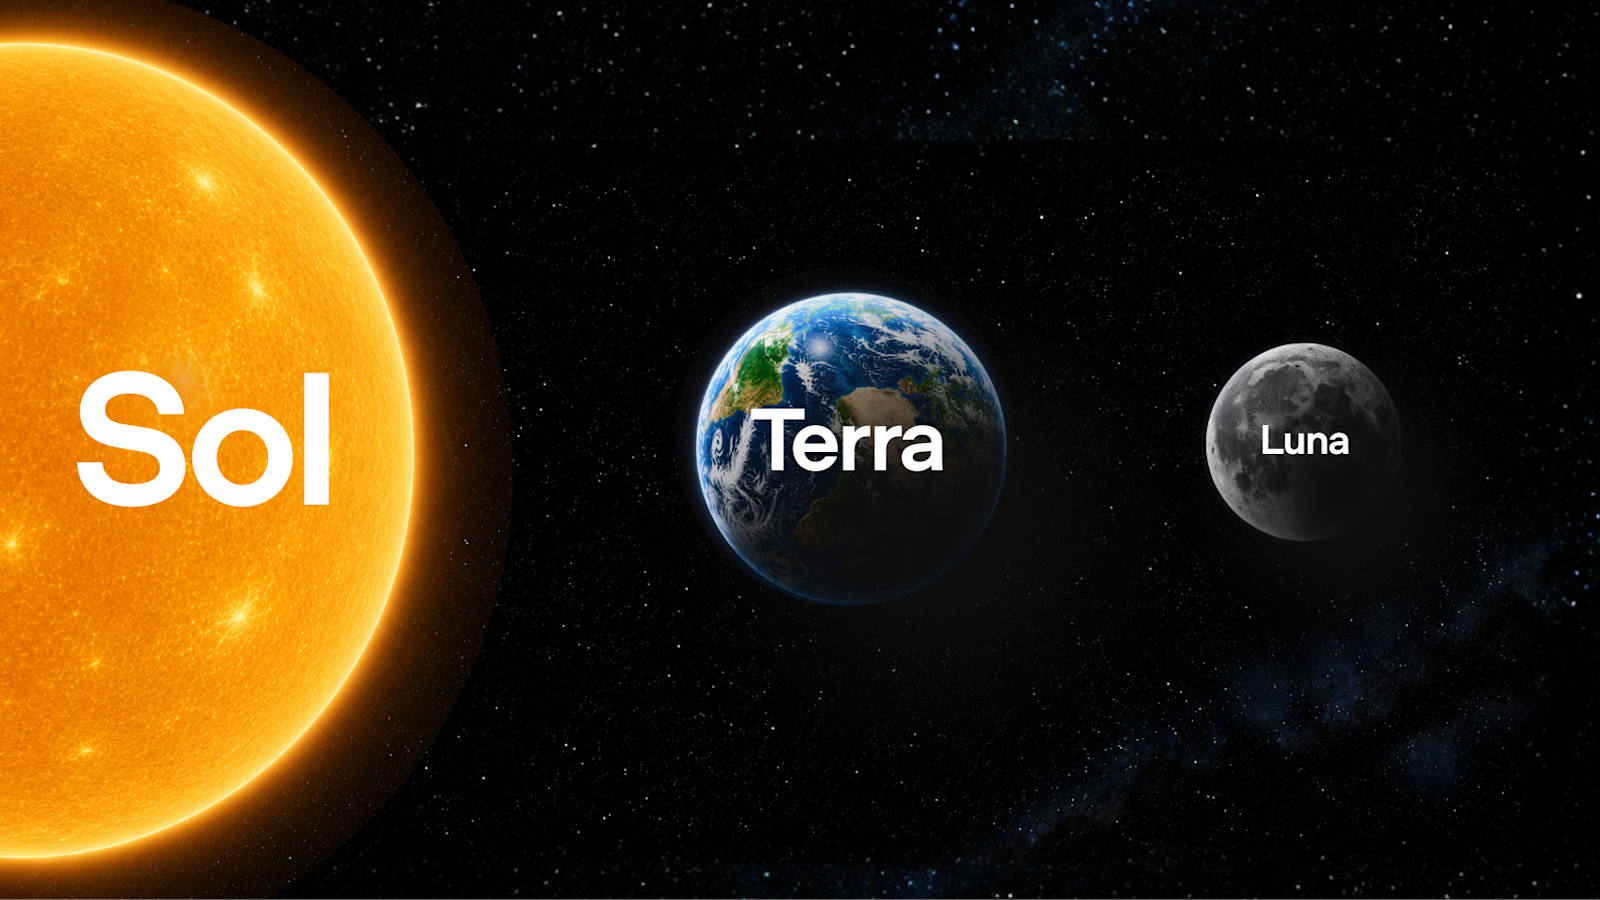
白宮要求 Anthropic 杜絕 AI 越獄,專家稱難以實現
商業Wired AI
Android 17 正式登場,Google 強化 Gemini AI 體驗與多項新功能
產品TechCrunch AI
Anthropic 與白宮就 Claude Fable 5 越獄疑慮持續角力
商業Wired AI
Claude Fable 5 設嚴格生物學防護,連基礎問題都拒答
產品The Verge AI
資安研究員對 Anthropic Fable 的安全防護措施感到不滿
產品TechCrunch AI
Claude Fable 5 初探:功能強大但成本高昂的新一代模型
產品Simon Willison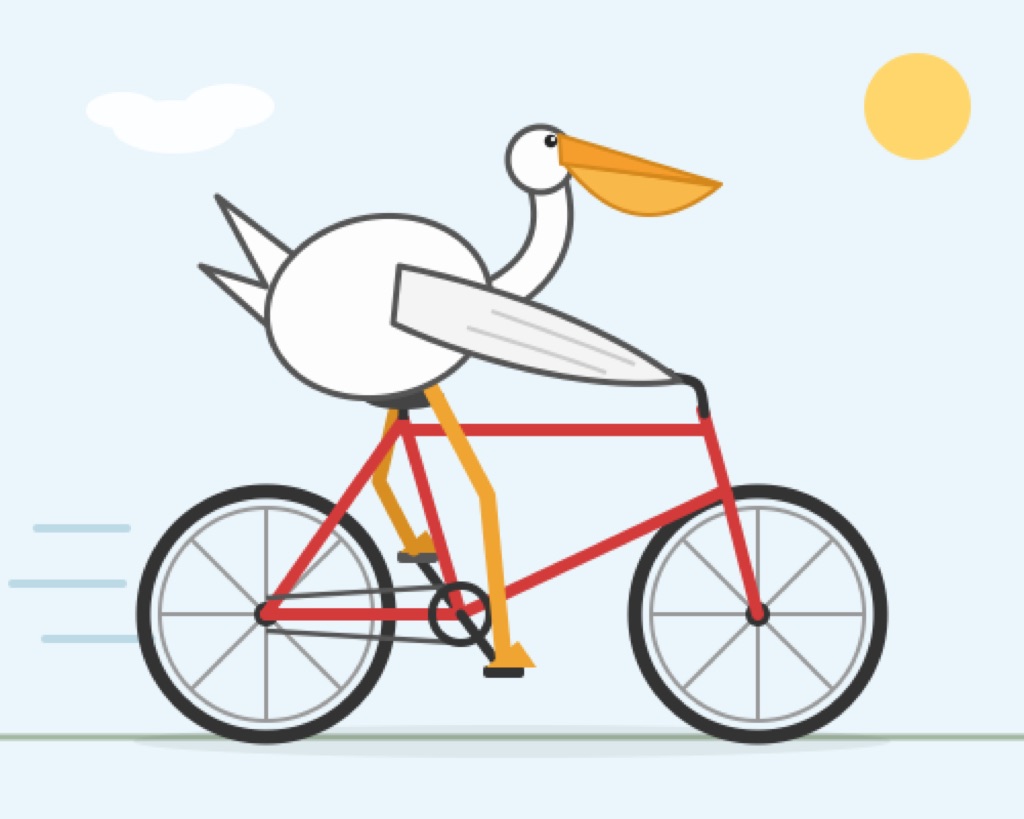
Anthropic 發表 Claude Fable 5 模型,為防惡意使用限制討論網路安全、生物化學等敏感議題
產品Ars Technica AI
Anthropic 發表首款 Mythos 級 AI 模型 Claude Fable 5,強調卓越性能與安全防護
產品The Verge AI
Meta AI 遭駭凸顯 AI 資安盲點:簡單攻擊也足以造成破壞
觀點MIT Technology Review AI
OpenAI 倡議全球合作,共築青少年AI安全與發展
觀點OpenAI Blog
駭客利用 Meta AI 聊天機器人竊取名人 Instagram 帳號
產品Ars Technica AI
OpenAI 強化 ChatGPT 安全機制,推出「信任聯絡人」防範自殘
產品TechCrunch AI
OpenAI 推出 GPT-5.5-Cyber,強化資安防禦的信任存取機制
產品OpenAI Blog
AI生成應用程式資安拉警報:數千款應用程式恐外洩企業與個人機敏資料
研究Wired AI
聊天機器人潛藏精神風險,專家呼籲強制安全防護
觀點IEEE Spectrum AI
美國政府獲五大AI實驗室模型預覽權,強化國家安全測試
其他The Decoder
OpenAI 發布 GPT-5.5 Instant 系統卡:強化高風險領域安全防護
產品OpenAI Blog
亞馬遜、微軟、NVIDIA 攜手五角大廈,提供AI技術強化軍事應用
商業Engadget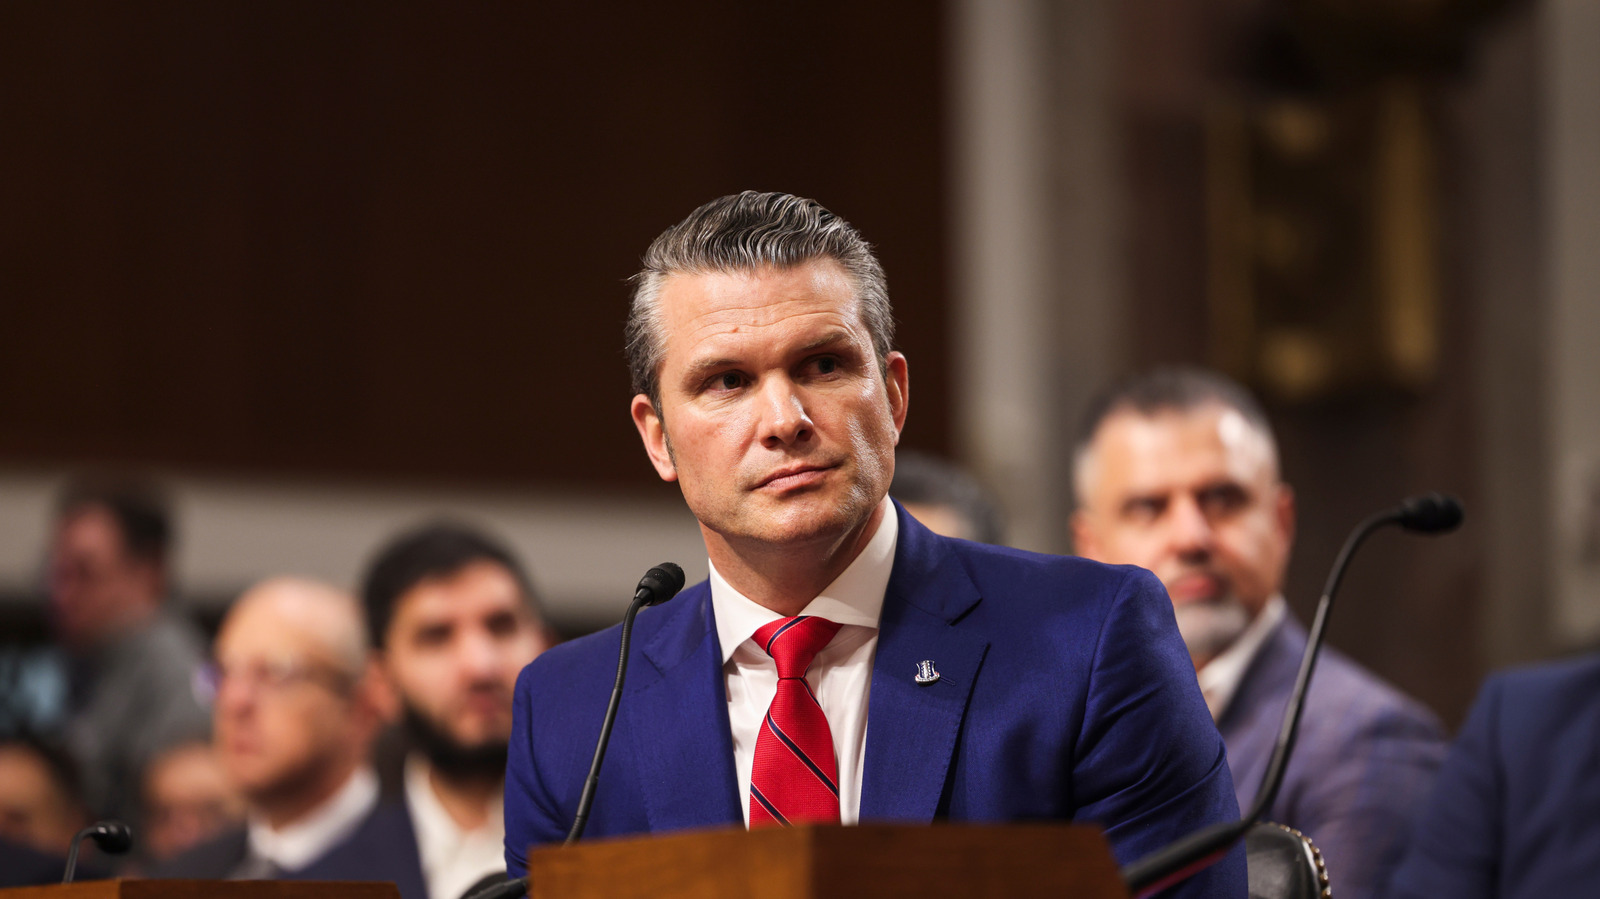
英國AI安全研究院:GPT-5.5與Claude Mythos網路攻擊能力旗鼓相當
研究The Decoder
OpenAI 強化 ChatGPT 帳戶安全,攜手 Yubico 導入實體安全金鑰
產品TechCrunch AI
OpenAI 守護社群安全:ChatGPT 的安全防護策略
產品OpenAI Blog
Claude Mythos 揭露程式碼漏洞,資安防護需升級
產品IEEE Spectrum AI